Polymarket nimmt Handel nach Drittanbieter-Sicherheitsvorfall wieder auf – über 3,4 Mio. $ kompromittiert
Polymarket hat den Handel am 29. Oktober wieder aufgenommen, nachdem ein kompromittierter Drittanbieter mehr als 700 Nutzer betroffen und mutmaßlich 3,46 Millionen $ an Vermögenswerten gefährdet hatte.
Polymarket hat den Handel am 29. Oktober wieder aufgenommen, nachdem ein kompromittierter Drittanbieter die Prognosemarktplattform gestört hatte. Laut dem offiziellen Vorfallsbericht schränkte die Plattform den Handel ab 18:05 Uhr UTC ein, bevor das Problem um 19:05 Uhr UTC behoben werden konnte.
Die Plattform erklärte, sie habe das Problem gelöst, die Strafverfolgungsbehörden verständigt und sich dazu verpflichtet, betroffene Nutzer zu entschädigen. Während Polymarkets offizielle Mitteilung keine genauen Angaben zu den Gesamtverlusten machte, schätzte das Blockchain-Analyseunternehmen Bubblemaps, dass mehr als 700 Nutzer betroffen waren und Vermögenswerte im Wert von rund 3,46 Millionen $ kompromittiert wurden.
Bubblemaps stellte fest, dass die Angreifer rund 2,7 Millionen $ in POL umwandelten und die Gelder abzogen, während zum Zeitpunkt der Analyse noch etwa 750.000 $ auf Polymarket verblieben waren.
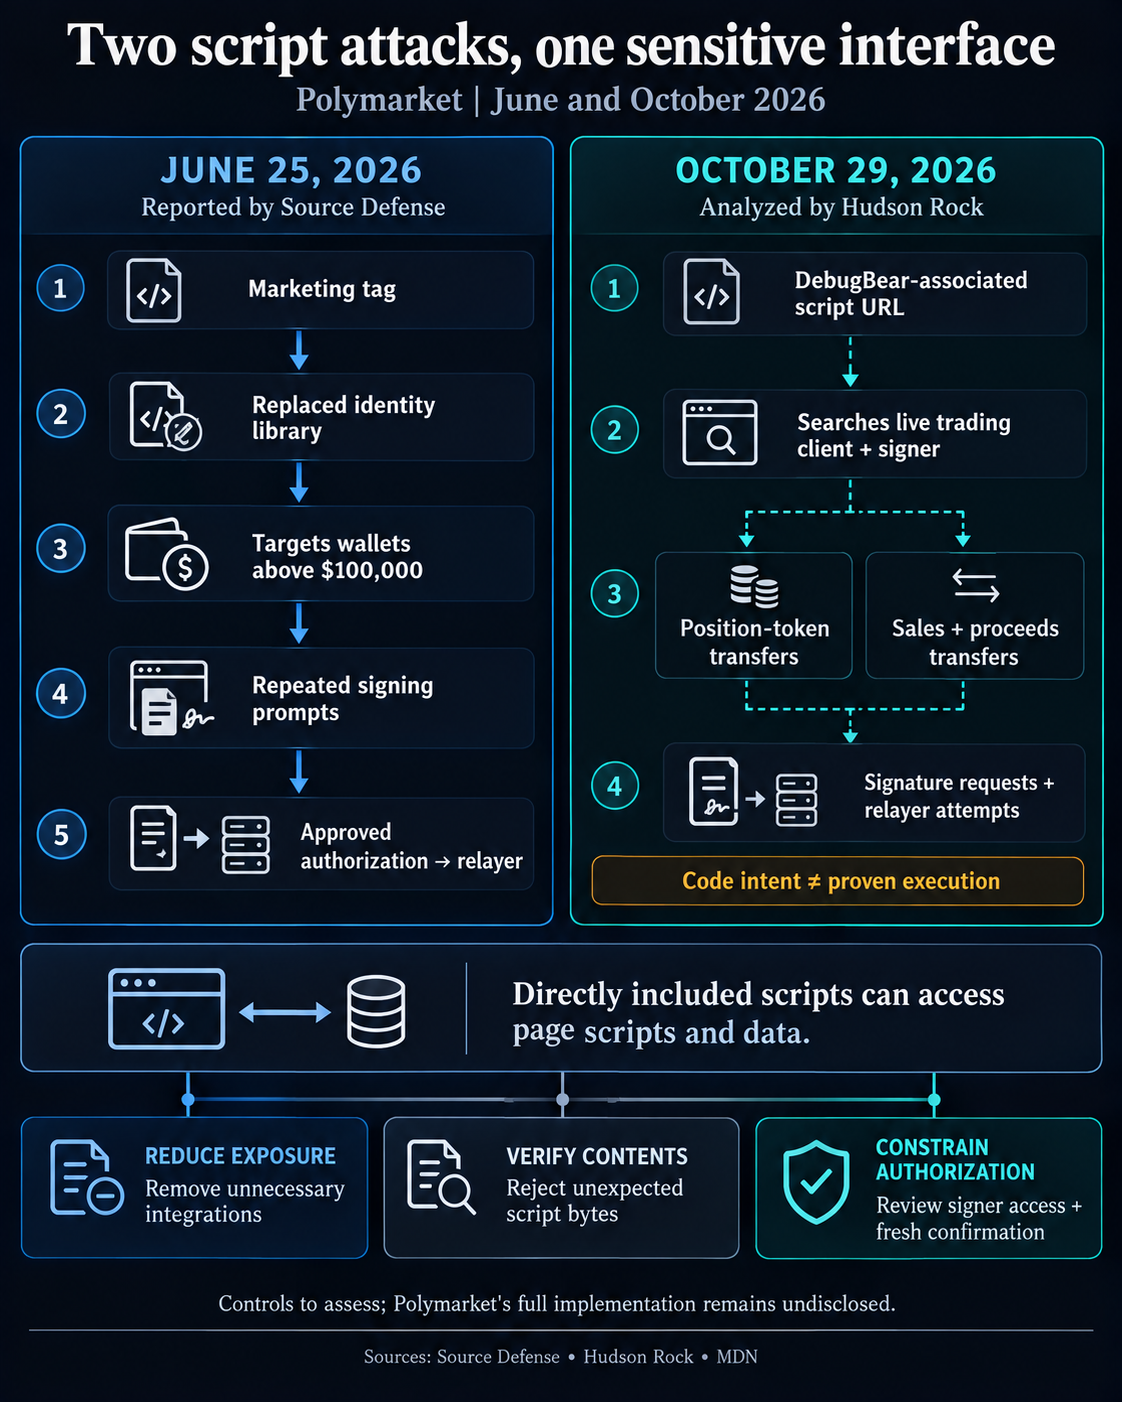
Laut einer Analyse von Hudson Rock wurde der sichergestellte Schadcode von einer mit DebugBear verknüpften URL abgerufen und suchte innerhalb eingeloggter Sitzungen nach dem Live-Trading-Client sowie dessen Signer-Komponente. Je nach Kontotyp war das Skript darauf programmiert, entweder Transfers von Positions-Token anzufordern oder Verkäufe und die Weiterleitung der Erlöse einzuleiten.
Hudson Rock wies darauf hin, dass die Metadaten der Produktions-Builds zeigten, dass das Überwachungsskript von DebugBear entfernt wurde. Die statische Überprüfung konnte jedoch eine tatsächliche Ausführung, unbemerkte Signaturen, den Diebstahl privater Schlüssel oder eine vollständige Transaktionskette vom Opfer zum Empfänger nicht bestätigen, womit das genaue Ausmaß der Nutzergefährdung unklar bleibt.
Die Störung folgt auf einen früheren Skript-Angriff am 25. Juni, bei dem rund 3 Millionen $ abgezogen wurden. Bei diesem Vorfall ergab eine Untersuchung von Source Defense, dass eine über ein Marketing-Tag geladene externe Identitäts-Bibliothek durch einen Drainer ersetzt worden war. Dieser zielte auf Wallets mit Guthaben von über 100.000 $ ab und leitete anschließend autorisierte Transaktionen über den Relayer von Polymarket weiter.
Die kurz aufeinanderfolgenden Vorfälle verdeutlichen die strukturellen Risiken bei der Ausführung von externem Code innerhalb sensibler Trading-Oberflächen. Wie die Browser-Dokumentation von MDN anmerkt, behalten direkt in eine Seite geladene Drittanbieter-Skripte den vollen Zugriff auf die Daten dieser Seite sowie anderen Code. Dies unterstreicht die Notwendigkeit strengerer Signer-Beschränkungen und Schutzmaßnahmen wie Subresource Integrity, um Skript-Fingerabdrücke zu verifizieren.
Risikohinweis: Dieser Artikel ist keine Anlageberatung. Kryptowerte sind hochvolatil; ein Totalverlust ist möglich.