Binance verliert 6,34 Milliarden $ nach Fake-Bewerbungsgespräch – trotz 57 zuvor abgewehrter Cyberangriffe
Hacker verschafften sich über ein ausgeklügeltes Fake-Bewerbungsverfahren und interne Tools Zugang zu Binance, was am 29. Oktober zu einem Diebstahl von 6,34 Milliarden $ führte – obwohl die Börse im Jahr 2026 bereits 57 Angriffsversuche mit Verbindung zu Nordkorea vereitelt hatte.
Binance wehrte im Laufe des Jahres 2026 insgesamt 57 mutmaßlich mit Nordkorea verbundene Cyberbedrohungen ab, doch Angreifern gelang es dennoch, die Abwehrmechanismen mithilfe eines inszenierten Bewerbungsbetrugs zu überwinden, der am 29. Oktober in einem Krypto-Diebstahl in Höhe von 6,34 Milliarden $ gipfelte.
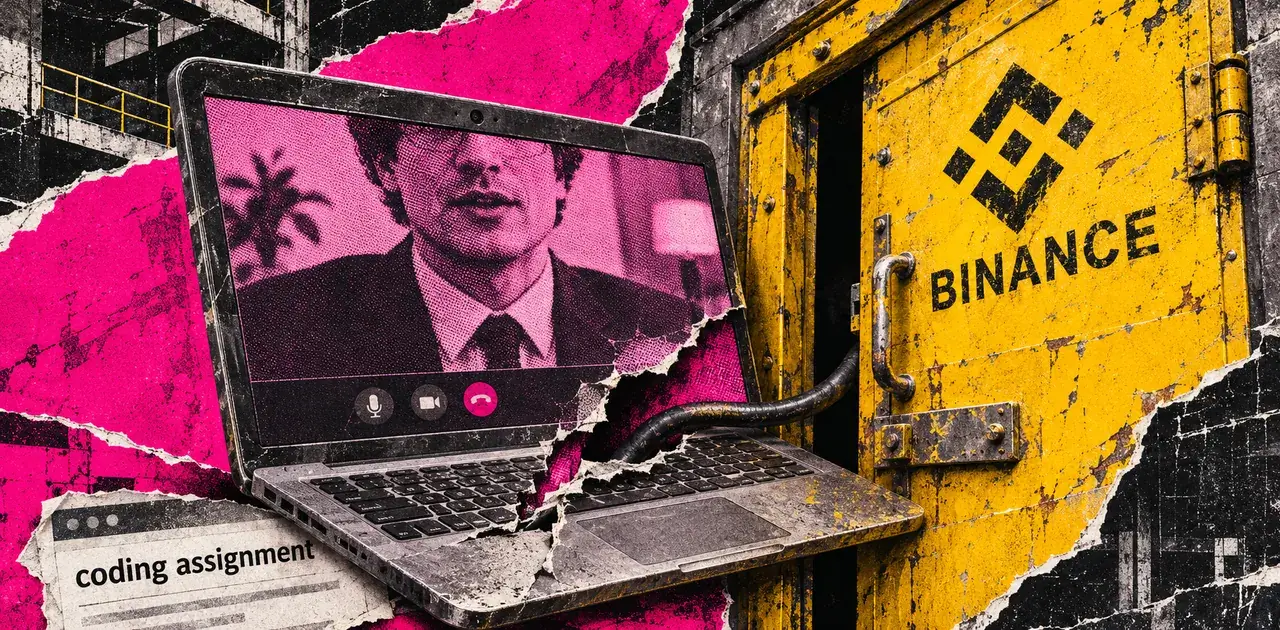
Einzelheiten des Sicherheitsvorfalls wurden in einem Sicherheitsbericht der Börse offengelegt, der am 3. November veröffentlicht wurde. Bei dem Eindringen gaben sich Hacker als Recruiter aus, führten gefälschte Video-Interviews durch und verleiteten einen Entwickler dazu, Schadsoftware auf einem Arbeitsgerät auszuführen, was letztlich interne Systeme und die Wallet-Infrastruktur kompromittierte.
Binance-Co-CEO Yi He wies darauf hin, dass das Sicherheitsteam der Börse im Laufe des Jahres Dutzende von Eindringversuchen abgefangen habe, darunter betrügerische Vorstellungsgespräche, gefälschte Entwicklertools, bösartige Erweiterungen und Methoden zum Ausspähen von Anmeldedaten. Sie räumte jedoch ein, dass das Übersehen eines einzigen Versuchs schwerwiegende Folgen nach sich zog, und erklärte, dass der Vorfall niemals hätte passieren dürfen.
Bundesermittler brachten den Vorfall direkt mit staatlich unterstützten Akteuren in Verbindung. Am 31. Oktober schrieb das FBI den Angriff der nordkoreanischen Operation TraderTraitor zu und wies auf fortlaufende Bestrebungen hin, Krypto-Vermögenswerte abzuschöpfen und über dezentrale Finanzprotokolle zu waschen.
Die Vorbereitung für den Exploit begann bereits Monate zuvor. Im Juni installierte ein Entwickler der Wallet-Infrastruktur von Binance ein manipuliertes Homebrew-Installationsprogramm beim Versuch, ein KI-Coding-Tool herunterzuladen. Obwohl Sicherheitsteams die Datei entdeckten, das Gerät austauschten und die Zugangsdaten änderten, gelangten durch den Vorfall Details über das Team und den Arbeitsablauf des Entwicklers nach außen.
Im September intensivierten die Angreifer ihre Bemühungen. Indem sich jemand als Projektleiter eines fiktiven Unternehmens ausgab, kontaktierte er einen weiteren Softwareentwickler von Binance auf einer legitimen Job-Plattform. Der Prozess umfasste ein Live-Videoscreening mit einer angeblichen HR-Mitarbeiterin, die auf ein Social-Media-Profil mit echt wirkenden Inhalten verwies, gefolgt von einem Interview mit einem Schauspieler, der sich als Chief Executive des Unternehmens ausgab.
Gegen Ende dieses Gesprächs wurde der Entwickler angewiesen, einen Coding-Test auf seinen Firmenlaptop herunterzuladen. Das Repository führte während der Einrichtung bösartigen Code aus, ersetzte eine authentische Entwicklerkomponente und richtete einen Rückkanal zu einem vom Angreifer kontrollierten Server ein, während die lokale Endpunkterkennung umgangen wurde.
Bis zum 20. Oktober nutzten die Angreifer diesen Zugang zusammen mit einem internen KI-Tool, um Konten von zwei weiteren Entwicklern zu übernehmen – darunter auch der Wallet-Entwickler, der bereits im Juni ins Visier genommen worden war. Es gelang ihnen, ein Token für das Container-Deployment zu erlangen, das neun Tage später verwendet wurde, um einen bösartigen Container zu starten, der das Wallet-Signierungs-Setup von Binance erreichte.
Einmal im System, schleusten die Eindringlinge unautorisierte Transaktionen an den standardmäßigen Auszahlungsprozessen vorbei und transferierten Gelder über mehrere Blockchain-Netzwerke hinweg ab.
Der Angriff nutzte Methoden, die Sicherheitsforscher und Regulierungsbehörden seit Jahren beobachten. Das FBI warnte bereits im September 2024 vor nordkoreanischen Gruppen, die tief getarnte Rekrutierungsmaschen aufbauen, um Beschäftigte im Krypto-Bereich ins Visier zu nehmen. Im Juni 2026 beschrieb Kudelski Security die Kampagne „Contagious Interview“, die über LinkedIn, WhatsApp und Discord agierte, während Analysten von Atlassian im September gefälschte technische Aufgaben anprangerten, die Malware in legitim wirkenden Repositories versteckten.
Binance machte keine genauen Angaben dazu, wie viele der 57 zuvor blockierten Vorfälle Einstellungsbetrug betrafen oder ob welche davon dieselbe Infrastruktur wie die Gruppe hinter dem Exploit im Oktober nutzten. Seit dem Vorfall hat das Unternehmen nach eigenen Angaben betroffene Mitarbeiter-Hardware ausgetauscht, kompromittierte Schlüssel für ungültig erklärt, seine Wallet-Infrastruktur neu aufgebaut, Entwicklerumgebungen verschärft und das KI-basierte Verhaltens-Tracking intensiviert.
Risikohinweis: Dieser Artikel ist keine Anlageberatung. Kryptowerte sind hochvolatil; ein Totalverlust ist möglich.