Binance meldet Krypto-Diebstahl nach Phishing von Mitarbeiter bei gefälschtem Job-Interview durch Nordkorea-Hacker
Binance hat offengelegt, dass Hacker Kryptowährungen erbeuteten, nachdem sie einen Mitarbeiter über einen vorgetäuschten Einstellungsprozess kompromittiert hatten. Das FBI brachte den Angriff mit der nordkoreanischen Gruppe TraderTraitor in Verbindung.
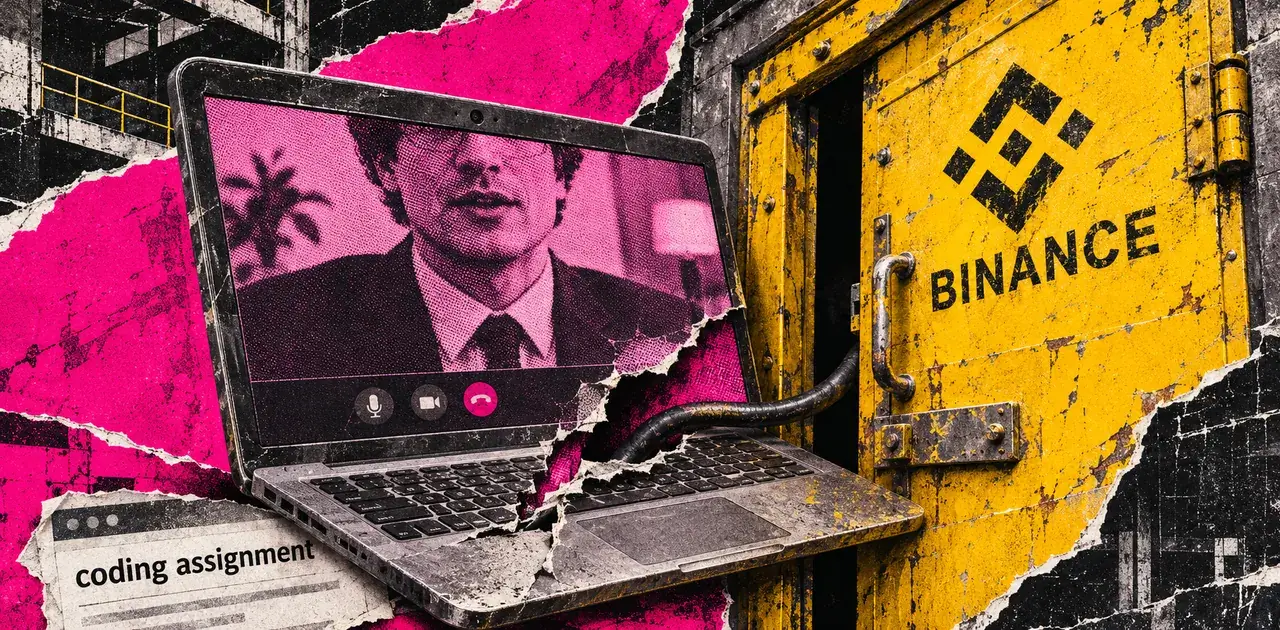
Binance hat bekannt gegeben, dass Angreifer Kryptowährungen erbeutet haben, nachdem sie einen Mitarbeiter über ein vorgetäuschtes Einstellungsverfahren kompromittiert hatten.
Der Eindringversuch wurde auf den kompromittierten Laptop eines DevOps-Engineers zurückgeführt, der den Angreifern Zugriff auf einen für Auszahlungen genutzten Service-Container verschaffte. Das FBI brachte den Vorfall mit TraderTraitor in Verbindung, einer nordkoreanischen Hackergruppe, die mit der Lazarus Group assoziiert ist.
Die Sicherheitsverletzung folgte dem Schema einer Kampagne, die Ermittler als „Contagious Interview“ bezeichnen – ein Vorgehen, das mit nordkoreanischen Akteuren und einer weiteren Gruppe namens WaterPlum verknüpft ist.
Das Schema beginnt typischerweise auf Karriere-Plattformen wie LinkedIn, auf denen Angreifer sich als Recruiter ausgeben und Entwicklern sowie Mitarbeitern von Krypto-Unternehmen gefälschte Stellenangebote unterbreiten. Sobald die Gespräche die Phase des technischen Vorstellungsgesprächs erreichen, erhält der Kandidat eine Programmieraufgabe für zu Hause, die er auf seinem eigenen Rechner ausführen soll. Diese Testdateien schleusen Schadsoftware ein, die den Angreifern Zugriff auf das Gerät verschafft.
Laut einer gemeinsamen internationalen Warnmeldung lief die Kampagne „Contagious Interview“ zwischen Dezember 2025 und Juli 2026. In diesem Zeitraum infizierte die Kampagne mehr als 30.000 Geräte, kompromittierte 7.000 Krypto-Wallets und transferierte rund 10,7 Millionen $.
Zuvor hatte Binance bereits mehrere mit Nordkorea verknüpfte Social-Engineering-Kampagnen gestoppt, die auf ähnlichen gefälschten Jobangeboten und Programmiertests basierten, ohne dabei Verluste zu erleiden.
Um sich gegen interne Kompromittierungen zu schützen, führt Binance monatliche simulierte Phishing-Tests für Mitarbeiter durch und veranstaltet Red-Team-Übungen, bei denen interne Gruppen als Angreifer fungieren, um Schwachstellen im System aufzudecken.
Der Vorfall zeigt, wie Social Engineering gängige Sicherheitsvorkehrungen von Krypto-Börsen wie Cold Storage, geprüften Code und Multi-Signature-Wallets umgehen kann, indem gezielt einzelne Mitarbeiter bei alltäglichen Aktivitäten wie der Stellensuche ins Visier genommen werden.
Risikohinweis: Dieser Artikel ist keine Anlageberatung. Kryptowerte sind hochvolatil; ein Totalverlust ist möglich.